Agentic IdP là gì? Vì sao AI Agent cần danh tính và quyền truy cập riêng?
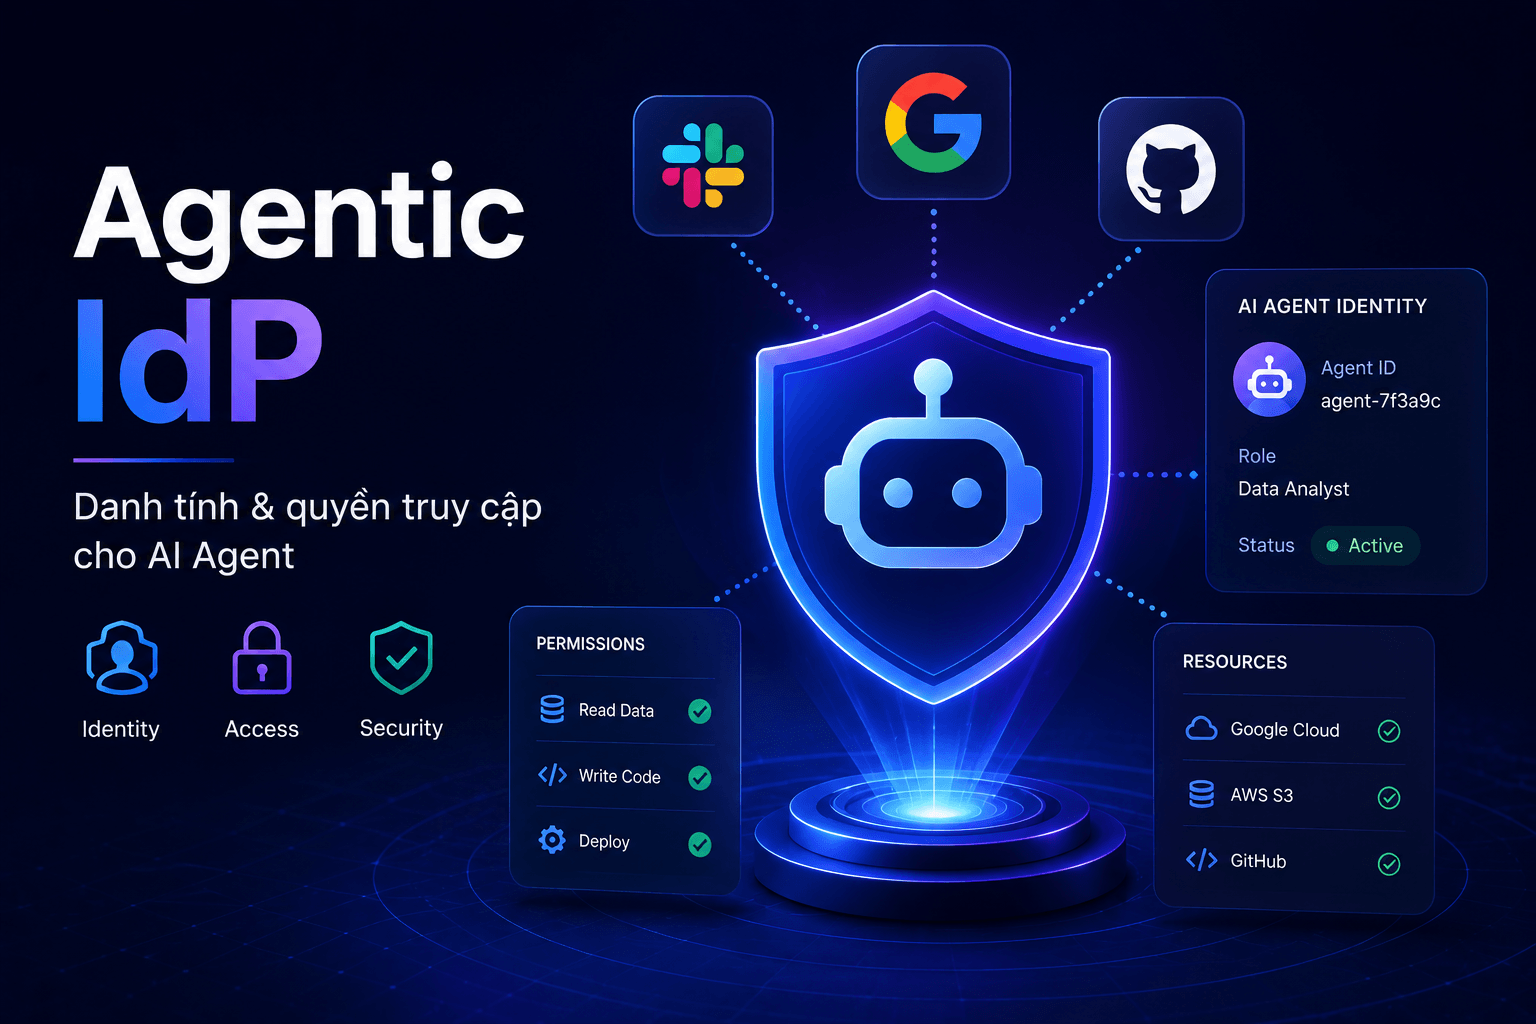
CrowdStrike giới thiệu Agentic Identity Provider để tạo danh tính xác thực cho AI Agent, cấp quyền ngắn hạn theo least privilege và truy vết mọi hành động về người hoặc hệ thống đứng sau agent.

AI Agent đang chuyển từ công cụ trả lời sang phần mềm có thể tự gọi API, chạy code, truy cập dữ liệu và thực hiện hành động thay cho con người. Khi agent được trao quyền như một “nhân viên phần mềm”, câu hỏi bảo mật không còn chỉ là model có thông minh hay không, mà là hệ thống có biết chính xác agent nào đang hành động, đại diện cho ai và được phép làm gì hay không.
Ngày 02/09/2026 tại Fal.Con 2026, CrowdStrike giới thiệu CrowdStrike Agentic Identity Provider, gọi tắt là Agentic IdP. Ý tưởng cốt lõi là tạo một identity riêng, có thể xác minh cho từng AI Agent, sau đó cấp quyền theo từng nhiệm vụ thay vì để agent dùng credential dài hạn giống service account truyền thống.
Tóm tắt nhanh về Agentic IdP
• Agentic IdP là sản phẩm CrowdStrike giới thiệu ngày 02/09/2026 để thiết lập danh tính tin cậy cho AI Agent.
• Falcon Guardian được CrowdStrike mô tả là lớp phát hiện agent; Agentic IdP đăng ký agent và cấp identity có thể xác minh bằng mật mã.
• Agent không được giữ standing credential riêng; quyền truy cập được broker qua token ngắn hạn, phạm vi hẹp theo nguyên tắc least privilege.
• Mỗi hành động được gắn với human hoặc workload mà agent đang đại diện, giúp audit và attribution rõ hơn.
• CrowdStrike chưa nêu một mốc GA/public availability hoặc bảng giá riêng cho Agentic IdP trong announcement ngày 02/09, vì vậy nên xem đây là một product introduction tại Fal.Con 2026 thay vì mặc định là đã mở rộng rãi cho mọi khách hàng.
Agentic IdP là gì?
Agentic IdP là cách CrowdStrike gọi một Identity Provider được thiết kế riêng cho AI Agent. Theo CrowdStrike, hệ thống này thiết lập mỗi agent thành một trusted identity, broker đúng mức truy cập cần thiết trong đúng khoảng thời gian cần thiết, và liên kết mọi hành động của agent về con người hoặc hệ thống đứng phía sau nó.
Điểm đáng chú ý là Agentic IdP không phải tên của một tiêu chuẩn ngành đã được chuẩn hóa rộng rãi. Ở thời điểm hiện tại, đây trước hết là tên sản phẩm và kiến trúc của CrowdStrike. Ý tưởng “identity cho agent” rộng hơn sản phẩm này và đang được nhiều nhóm trong ngành thảo luận thông qua các chuẩn như OAuth, SPIFFE và cơ chế delegation.
Agentic IdP đã được phát hành rộng rãi chưa?
CrowdStrike dùng từ “introduced” khi công bố Agentic IdP tại Fal.Con 2026. Thông cáo ngày 02/09 mô tả kiến trúc và các capability chính, nhưng không đưa ra một ngày GA riêng, danh sách plan được hưởng hay bảng giá cụ thể. Vì vậy, bài viết này phân biệt rõ giữa đã được công bố và đã có public availability cho mọi khách hàng; hai trạng thái đó không nên được xem là đồng nghĩa.
“IdP” trong Agentic IdP nghĩa là gì?
IdP là viết tắt của Identity Provider. Trong hệ thống dành cho con người, IdP thường là nguồn tin cậy để xác định user là ai trước khi các hệ thống khác quyết định có cấp quyền hay không. CrowdStrike lập luận rằng AI Agent cần một authority tương tự, nhưng không thể chỉ sao chép mô hình username, password và manual onboarding của con người.
Vì sao AI Agent cần một danh tính riêng?
Một AI Agent có thể tồn tại trong vài phút, chạy hàng giờ, tự sinh sub-agent, đổi tool giữa chừng và hành động cho nhiều user hoặc workflow khác nhau. Điều này khác đáng kể với một người dùng đăng nhập vào SaaS bằng một account ổn định. Khi agent truy cập database, source code, ticketing system hay cloud API, hệ thống cần biết không chỉ “credential này hợp lệ hay không” mà còn cần biết agent instance nào đang gọi, nó đang đại diện cho ai và mối quan hệ delegation là gì.
Đây là vấn đề càng quan trọng khi AI Agent trở nên persistent và tự chủ. Bài Persistent AI Agent đã cho thấy agent có thể tiếp tục làm việc khi người dùng không còn theo dõi từng bước. Càng ít human-in-the-loop, identity và quyền hạn của agent càng phải được mô tả rõ.
Service account và API key chưa đủ ở điểm nào?
IdP truyền thống thường buộc tổ chức biểu diễn agent bằng service account, API key hoặc workload identity. Những cơ chế này hữu ích cho ứng dụng và machine workload ổn định, nhưng CrowdStrike cho rằng chúng là mô hình tĩnh, không được thiết kế cho một identity có thể tự ra quyết định, hành động thay user và tiếp tục delegate sang sub-agent.
Vấn đề không phải service account “không an toàn” theo mặc định. Vấn đề là một account tĩnh dễ làm mất ngữ cảnh: hai agent instance chạy cùng phần mềm có thể đang đại diện cho hai người khác nhau, giải quyết hai nhiệm vụ khác nhau và cần quyền hoàn toàn khác nhau. Nếu cả hai dùng cùng credential lâu dài, audit trail và least privilege nhanh chóng trở nên mơ hồ.
Bài toán identity khó hơn khi AI Agent tự chủ hơn
Trong bài phân tích The Identity Problem Hiding in AI Agent Deployments, CrowdStrike chia agentic AI thành bốn pattern nhìn từ góc độ identity. Cách phân loại này giúp thấy vì sao một token gắn với “ứng dụng AI” chưa đủ để mô tả chủ thể đang hành động.
• Interactive: user đang hiện diện và có thể consent cho hành động của agent ngay lúc đó.
• Offline: user khởi tạo một nhiệm vụ rồi rời đi; agent tiếp tục làm việc mà không có người giám sát liên tục.
• Automated: agent được workflow tự động kích hoạt, có thể được tạo và hủy động hoặc chạy liên tục dựa trên task queue.
• Transitive: một agent gọi agent khác để hoàn thành subtasks, tạo thành chuỗi delegation nhiều lớp.
Càng đi từ interactive sang automated và transitive, câu hỏi “ai đang hành động?” càng khó trả lời chỉ bằng credential tĩnh. Đây là khoảng trống mà Agentic IdP của CrowdStrike cố gắng giải quyết ở lớp identity.
Agentic IdP hoạt động như thế nào?
CrowdStrike mô tả Agentic IdP qua bốn capability chính: tự động đăng ký agent, cấp identity có thể xác minh bằng mật mã, broker token ngắn hạn với phạm vi hẹp và gắn mọi hành động với human hoặc workload đứng sau. Bốn bước này tạo thành lớp identity trước khi hệ thống quyết định agent có được quyền truy cập hay không.
1. Automatic Registration: phát hiện và đăng ký agent khi xuất hiện
Theo announcement, Falcon Guardian phát hiện AI Agent trong môi trường doanh nghiệp, còn Agentic IdP đăng ký từng agent vào một authoritative directory khi agent đi vào hoạt động. Đây là điểm quan trọng vì agent có thể được tạo động bởi developer tool, workflow hoặc agent khác; nếu onboarding hoàn toàn thủ công thì identity inventory sẽ nhanh chóng lệch khỏi thực tế.
Cụm “every AI agent across the enterprise” là claim của CrowdStrike về phạm vi discovery trong kiến trúc Falcon. Tài liệu công bố hiện chưa liệt kê một compatibility matrix đầy đủ cho mọi framework agent, vì vậy doanh nghiệp vẫn cần kiểm tra agent nào thực tế được phát hiện và quản lý trong môi trường của mình.
2. Cryptographically Verifiable Agent Identity: mỗi agent có identity riêng
Sau khi đăng ký, CrowdStrike cho biết mỗi agent được cấp một cryptographically verifiable identity. Mục tiêu là để downstream system có thể phân biệt một agent instance hợp lệ với một process chỉ đang tự nhận là agent đó. Theo mô tả của hãng, identity này không thể được chia sẻ hay spoof theo cách credential tĩnh thường gặp.
Ở góc độ kiến trúc, điều quan trọng hơn câu chữ marketing là agent identity trở thành một object riêng có vòng đời riêng. Hệ thống có thể biết instance nào đang tồn tại, ai hoặc workload nào tạo ra nó, và các quyết định authorization phía sau có thể tham chiếu đúng identity đó.
3. Short-Lived, Tightly-Scoped Tokens: không để agent giữ quyền vĩnh viễn
Agentic IdP không được thiết kế để cấp cho agent một username/password hay API key tồn tại lâu dài. CrowdStrike nói hệ thống broker quyền truy cập bằng token chỉ có mức quyền tối thiểu và thời gian tối thiểu cần cho từng nhiệm vụ.
Ví dụ, một coding agent cần đọc repository, mở issue và tạo pull request không nhất thiết phải giữ token có quyền admin toàn tổ chức trong nhiều tuần. Nếu nhiệm vụ kết thúc sau 20 phút, credential dùng cho nhiệm vụ đó cũng nên hết giá trị theo policy tương ứng. Đây là cách least privilege được chuyển từ một cấu hình tĩnh sang một cơ chế có thời gian sống ngắn.
4. Attribution at Every Step: biết agent đang đại diện cho ai
Capability thứ tư là attribution. CrowdStrike nói mọi hành động của agent được gắn với human hoặc workload mà agent đang hành động thay mặt. Điều này đặc biệt quan trọng khi cùng một agent framework được dùng bởi hàng trăm nhân viên hoặc khi một agent gọi nhiều sub-agent.
Một audit log chỉ ghi “agent-x đã đọc file” chưa đủ nếu hệ thống không biết agent-x đang thực hiện yêu cầu của nhân viên nào, workflow nào hay application nào. Khi có attribution, security team có thể trả lời rõ hơn chuỗi trách nhiệm: ai khởi tạo nhiệm vụ, agent instance nào thực thi, quyền nào được cấp và hành động nào đã diễn ra.
Đây là điểm dễ bị nhầm nhất khi đọc announcement. Agentic IdP không tự mình đồng nghĩa với toàn bộ cơ chế authorization. CrowdStrike tách bài toán thành hai bước: Agentic IdP thiết lập identity đáng tin cậy cho agent; sau đó Continuous Identity đánh giá liệu identity đó có được phép thực hiện hành động cụ thể tại thời điểm cụ thể hay không.
CrowdStrike mô tả logic này khá trực tiếp: không thể continuously authorize một identity nếu trước đó hệ thống chưa biết identity đó là ai. Vì vậy Agentic IdP là nền tảng identity, còn Continuous Identity for AI Agents là lớp quyết định quyền theo thời gian thực.
Trong mô hình truyền thống, một user hoặc service có thể được xác thực, nhận quyền và giữ quyền đó cho tới lần đăng nhập hoặc policy refresh tiếp theo. CrowdStrike cho rằng mô hình này không phù hợp với agent hoạt động ở machine speed, bởi risk context có thể thay đổi giữa hai hành động chỉ cách nhau vài giây.
Continuous Identity được CrowdStrike mô tả là cơ chế đánh giá lại identity, device, threat và business context để quyết định access nên được cấp, thu hẹp hay thu hồi. Announcement tháng 6/2026 nói mỗi agent action có thể được authorize dựa trên agent là gì, human phía sau là ai và risk posture tại thời điểm hành động.
Least privilege cho AI Agent khác least privilege truyền thống ở đâu?
Nguyên tắc least privilege không mới. Điểm mới nằm ở tốc độ và tính động của agent. Một nhân viên có thể giữ một role tương đối ổn định trong nhiều tháng, còn AI Agent có thể chuyển từ đọc tài liệu sang chạy code, gọi cloud API rồi mở ticket chỉ trong vài phút. Nếu quyền của agent được cấp theo role cố định quá rộng, standing privilege trở thành vùng tấn công rất lớn.
Mô hình CrowdStrike hướng tới zero standing privilege: agent chỉ nhận quyền cho hành động đang cần, trong khoảng thời gian cần thiết, và hệ thống tiếp tục đánh giá trust khi điều kiện thay đổi. Đây là tư duy gần với just-in-time access hơn là “cấp một API key rồi để agent giữ mãi”.
Owner, caller và device context đều có thể ảnh hưởng quyết định quyền
Trong thông báo Continuous Identity tháng 6, CrowdStrike nhấn mạnh ba câu hỏi: ai sở hữu agent, ai đang gọi agent và risk posture của thiết bị liên quan ra sao. Điều đó cho thấy cùng một agent identity không nhất thiết luôn nhận cùng quyền. Nếu human phía sau mất quyền, device bị đánh dấu rủi ro hoặc workflow thay đổi ngữ cảnh, quyết định authorization có thể khác.
Vì sao OAuth token hiện tại chưa giải quyết trọn vẹn agent identity?
OAuth vẫn rất quan trọng trong hệ sinh thái agent, nhưng CrowdStrike chỉ ra một khoảng trống tiêu chuẩn hóa. JWT-formatted OAuth access token theo RFC 9068 được thiết kế chủ yếu cho kịch bản một principal. Khi token phát cho agent, token không có một field chuẩn phổ biến để đồng thời diễn tả agent instance, user mà agent đang đại diện và quan hệ giữa hai bên.
Nếu token phát cho user, trường client_id có thể cho biết loại client application, nhưng không nhất thiết xác định được một instance agent cụ thể. RFC 8693 có token exchange để một principal lấy token thay mặt principal khác, nhưng CrowdStrike cho rằng agentic workflow cần richer relationship context hơn, nhất là khi delegation kéo dài qua nhiều agent.
Confused deputy trở thành rủi ro thực tế trong chuỗi agent
Khi agent A gọi agent B rồi B truy cập hệ thống C, quyền có thể bị mở rộng ngoài ý định nếu mỗi lớp chỉ biết credential của lớp ngay trước nó. Đây là biến thể của confused deputy problem: một downstream component vô tình sử dụng quyền mạnh hơn cần thiết vì không hiểu đầy đủ ai đang ủy quyền cho ai và với mục tiêu gì.
Một identity chain rõ ràng không tự động loại bỏ mọi lỗi delegation, nhưng nó tạo dữ liệu cần thiết để policy engine giới hạn quyền và để audit system tái dựng chuỗi hành động sau sự cố.
Agent identity càng quan trọng khi agent chạy dài hạn
Các model mới như Gemini 3.8 Flash đang được định vị cho long-horizon software engineering và autonomous agents. Khi một agent có thể giữ nhiệm vụ lâu hơn, dùng nhiều tool hơn và ít cần human confirmation hơn, thiết kế identity theo từng instance và quyền ngắn hạn trở thành phần hạ tầng chứ không còn là lớp compliance bổ sung sau cùng.
Falcon Guardian đóng vai trò gì bên cạnh Agentic IdP?
Một ngày trước khi công bố Agentic IdP, CrowdStrike giới thiệu Falcon Guardian, một AI Detection and Response solution tập trung vào visibility và runtime enforcement ở nơi agent thực sự chạy. Hai sản phẩm giải quyết hai lớp khác nhau của cùng bài toán.
Agentic IdP trả lời câu hỏi “agent này là ai?”. Continuous Identity trả lời “agent này có được phép làm hành động này ngay lúc này không?”. Falcon Guardian tập trung vào “agent đang làm gì trong runtime, có hành vi compromised hoặc unauthorized hay không?”.
CrowdStrike muốn bảo vệ vòng đời AI Agent theo bốn lớp
Nếu ghép các announcement của CrowdStrike trong tháng 6 và tháng 9/2026, kiến trúc mà hãng mô tả có thể tóm lại thành bốn bước liên tiếp:
• Discover: tìm agent đang hoạt động trong môi trường doanh nghiệp, bao gồm agent xuất hiện ở endpoint và workflow.
• Establish identity: đăng ký agent và gán identity có thể xác minh thay vì coi agent như một API key vô danh.
• Authorize continuously: đánh giá quyền theo human, agent, device, threat và business context thay vì cấp standing privilege.
• Secure at runtime: theo dõi hành động thực tế và chặn hoặc phản ứng khi agent hoạt động ngoài policy hoặc bị compromise.
Cách phân lớp này quan trọng vì một identity hợp lệ không đảm bảo mọi hành động sau đó đều an toàn. Một agent đúng danh tính vẫn có thể bị prompt injection, nhận task độc hại hoặc bị model behavior đẩy ra ngoài ý định ban đầu. Identity chỉ là một phần của defense in depth.
Trong announcement Continuous Identity tháng 6, CrowdStrike nói hệ thống dùng các chuẩn hiện đại gồm SPIFFE và Shared Signals Framework (SSF). SPIFFE được dùng để xây verifiable workload identity, còn SSF hỗ trợ truyền các security signal có thể làm thay đổi quyết định trust.
Điều này cho thấy Agentic IdP không nằm trong chân không. CrowdStrike đang cố ghép agent identity vào các primitive đã tồn tại trong IAM và workload security, sau đó bổ sung ngữ cảnh đặc thù của agent như human delegation, agent instance và action-level authorization.
Agentic IdP có phải một chuẩn mới của ngành không?
Không nên gọi Agentic IdP là một industry standard. Đây là tên sản phẩm CrowdStrike. Vấn đề mà nó giải quyết là vấn đề ngành, nhưng cách biểu diễn agent instance identity, user identity và delegation relationship vẫn đang cần thêm standardization. Chính CrowdStrike cũng viết vào tháng 6 rằng OAuth ecosystem hiện thiếu một cách thống nhất để mang đầy đủ những thông tin này giữa các hệ thống.
Agentic IdP khác service account, workload identity và PAM như thế nào?
Ba khái niệm này dễ bị gom chung vì đều liên quan access control, nhưng chúng phục vụ các lớp khác nhau. Service account thường đại diện cho một application hoặc automation tương đối ổn định. Workload identity cho phép workload chứng minh danh tính mà không nhất thiết giữ secret tĩnh. PAM tập trung quản lý và kiểm soát privileged access.
Agentic IdP bổ sung một nhu cầu đặc thù: một agent instance có thể tồn tại ngắn, đại diện cho một human cụ thể, tự thay đổi chuỗi hành động và delegate sang agent khác. Vì vậy hệ thống cần giữ được quan hệ giữa agent identity, human/workload principal và task context trong suốt chuỗi hành động.
Agentic IdP có thay thế IAM hoặc PAM hiện tại không?
Từ tài liệu hiện có, không có cơ sở để nói Agentic IdP thay thế toàn bộ IAM, PAM hay cloud identity. Ngược lại, CrowdStrike định vị nó như identity authority cho agent trong Falcon Next-Gen Identity Security, sau đó broker access tới downstream systems. Doanh nghiệp vẫn cần identity provider cho con người, entitlement model, application authorization và nhiều control khác.
Use case 1: Coding agent có quyền truy cập repository và cloud
Coding agent là ví dụ dễ thấy nhất. Một agent có thể clone repository, chạy test, cài dependency, đọc secret, gọi CI/CD và tạo deployment. Nếu tất cả thao tác dùng một token lâu dài mang quyền của developer, blast radius của prompt injection hoặc malicious dependency rất lớn.
Với identity riêng cho từng agent session, doanh nghiệp có thể đặt policy kiểu: agent này đang làm task từ developer A, chỉ được đọc repo X, tạo branch mới và gọi staging API trong 30 phút. Kết thúc task thì token hết hạn. Đây là mô hình mà Agentic IdP và Continuous Identity hướng tới, dù chi tiết policy implementation thực tế vẫn phụ thuộc sản phẩm và integration.
Use case 2: AI Agent trong SOC và security operations
SOC agent có thể truy vấn telemetry, cô lập endpoint, khóa account hoặc chạy remediation. Những quyền này cực kỳ nhạy cảm. Identity rõ ràng giúp phân biệt agent nào được phép thực hiện response, analyst nào đã giao nhiệm vụ và hành động có nằm trong phạm vi được ủy quyền hay không.
Đây cũng là lý do CrowdStrike đồng thời mở rộng agentic SOC trong Fal.Con 2026. Khi nhiều agent phối hợp điều tra endpoint, identity, SaaS, cloud và network, việc giữ attribution xuyên qua chuỗi agent-agent trở nên quan trọng hơn một bot đơn lẻ.
Use case 3: Enterprise automation chạy ngoài giờ
Một agent xử lý invoice, HR case hoặc customer ticket có thể chạy khi user đã offline. Trong kịch bản này, hệ thống không thể dựa vào việc user bấm approve cho từng hành động. Identity layer cần giữ được ai đã ủy quyền ban đầu, task nào đang chạy và quyền nào vẫn hợp lệ tại thời điểm agent truy cập dữ liệu.
Use case 4: Multi-agent và sub-agent delegation
Long-running agent ngày càng có xu hướng chia nhiệm vụ cho sub-agent. Khi agent A giao research cho B, B gọi C để truy cập database, mỗi hop cần giữ được delegation context. Nếu quyền chỉ truyền xuống theo kiểu “agent trước có quyền gì thì agent sau dùng quyền đó”, hệ thống có thể vô tình khuếch đại privilege.
Các model mới như Gemini 3.8 Flash, Qwen3.8-Max-0902 hay Claude Fable 5.1 đều được định vị cho workflow agentic dài hơn hoặc phức tạp hơn. Identity security vì thế có khả năng trở thành một lớp hạ tầng chung cho model-agnostic agent stack, chứ không phụ thuộc vào một model cụ thể.
Agentic IdP nhắm tới những rủi ro nào?
Từ các tài liệu CrowdStrike, có thể gom các rủi ro chính mà kiến trúc này muốn giảm thành năm nhóm: excessive privilege, credential tồn tại quá lâu, agent spoofing hoặc identity ambiguity, mất attribution và delegation không kiểm soát.
• Excessive privilege: agent nhận nhiều quyền hơn task thực tế cần.
• Standing credentials: API key hoặc service account vẫn có hiệu lực sau khi task đã kết thúc.
• Identity ambiguity: downstream system biết app nào gọi nhưng không biết agent instance hoặc human phía sau.
• Audit gaps: log không đủ dữ liệu để nối một hành động về user, workload và agent chain tương ứng.
• Delegation risk: sub-agent thừa hưởng hoặc sử dụng quyền ngoài phạm vi nhiệm vụ được giao.
Agentic IdP không giải quyết những rủi ro nào?
Identity tốt không biến một agent thành agent an toàn tuyệt đối. Nó không tự sửa prompt injection, hallucination, vulnerable tool, malicious package, model misalignment hay lỗi business logic. Nếu một trusted agent được cấp đúng quyền nhưng chính policy cho phép một hành động nguy hiểm, identity layer vẫn có thể cho hành động đó đi qua.
Vì vậy cần phân biệt identity security với model safety và runtime security. Bài OpenAI Astra cho thấy frontier model có thể đạt năng lực cyber rất mạnh; với agent có capability cao, identity và least privilege giúp giảm blast radius, nhưng không thay thế sandbox, monitoring, approval gate hay model-level safeguard.
Điều gì đã được CrowdStrike xác nhận về Agentic IdP?
Tính đến ngày 03/09/2026, CrowdStrike đã xác nhận bốn capability cốt lõi của Agentic IdP: automatic registration, cryptographically verifiable agent identity, short-lived tightly-scoped tokens và attribution về human hoặc workload. Hãng cũng đặt Agentic IdP bên trong Falcon Next-Gen Identity Security và mô tả Falcon platform như nơi quản lý vòng đời agent từ discovery tới runtime security.
CrowdStrike đồng thời xác nhận mối quan hệ với Continuous Identity: Agentic IdP thiết lập trusted identity, còn Continuous Identity thực hiện authorization theo thời gian thực. Đây là hai lớp bổ sung cho nhau, không phải hai tên khác nhau của cùng một chức năng.
Điều gì CrowdStrike chưa công bố rõ?
Announcement ngày 02/09 không đưa ra một bảng giá riêng, không nêu cụ thể plan/license nào sẽ có Agentic IdP, không liệt kê toàn bộ agent framework được hỗ trợ và không đặt một ngày GA riêng. Vì vậy chưa nên kết luận rằng mọi khách hàng Falcon hiện đã có thể bật Agentic IdP trong production chỉ dựa trên press release.
Tài liệu Continuous Identity tháng 6 cũng có forward-looking statement rằng bài viết bao gồm cả capability đang có và capability dự kiến được đưa vào Falcon thông qua quá trình tích hợp SGNL technology. Điều này càng củng cố lý do phải phân biệt announcement architecture với availability cụ thể của từng feature.
Agentic IdP có phải “Zero Trust cho AI Agent” không?
Có thể xem Agentic IdP và Continuous Identity là kiến trúc áp dụng nhiều nguyên tắc Zero Trust cho agent: không mặc định tin tưởng chỉ vì đã login, giảm standing privilege, xác minh identity và đánh giá context liên tục. Tuy nhiên, Agentic IdP không phải tên của một chuẩn Zero Trust chung và không nên rút gọn sản phẩm này thành một khẩu hiệu duy nhất.
Zero Trust là triết lý và tập hợp control rộng hơn, còn Agentic IdP giải quyết một phần rất cụ thể: thiết lập identity cho AI Agent và tạo nền tảng để các quyết định access có thể dựa trên identity đó.
Agentic IdP có thể thay đổi kiến trúc AI Agent trong doanh nghiệp như thế nào?
Agent inventory có thể trở thành identity inventory
Ngày nay nhiều doanh nghiệp quản lý AI Agent như một danh sách tool hoặc application. Khi agent có quyền tự hành động, cách nhìn này chưa đủ. Mỗi agent instance có thể cần lifecycle, owner, delegated principal, token history và risk state giống một identity thực sự.
Ownership và delegation phải trở thành dữ liệu first-class
Một agent không chỉ cần trường “owner”. Hệ thống cần phân biệt ai tạo agent, ai đang yêu cầu task hiện tại, agent đang thay mặt principal nào và có sub-agent nào trong chuỗi hay không. Đây là dữ liệu cần cho cả authorization lẫn forensic investigation.
Credential lifetime có xu hướng ngắn hơn
Nếu kiến trúc short-lived token được triển khai rộng, doanh nghiệp sẽ dịch chuyển khỏi việc nhúng API key lâu dài vào agent config. Credential được broker theo task hoặc action có thể làm giảm giá trị của credential bị đánh cắp và giảm thời gian attacker có thể sử dụng nó.
Security log cần giữ provenance chain
Log của agentic system cần trả lời được không chỉ “API nào đã được gọi”, mà còn “human nào giao nhiệm vụ, agent nào gọi tool, agent nào delegate tiếp và token nào đã được cấp”. Provenance chain này có giá trị cả cho audit, incident response và việc điều chỉnh policy sau sự cố.
Doanh nghiệp nào nên quan tâm Agentic IdP ngay từ bây giờ?
Không phải chatbot nội bộ nào cũng cần một identity architecture phức tạp. Nếu hệ thống chỉ trả lời câu hỏi trên dữ liệu public và không có action privilege, rủi ro identity thấp hơn nhiều. Agentic IdP trở nên đáng quan tâm khi agent bắt đầu thực hiện hành động có hậu quả.
Các nhóm nên ưu tiên bài toán này gồm đội ngũ dùng coding agent với repo/cloud access, SOC triển khai autonomous remediation, doanh nghiệp cho agent truy cập SaaS hoặc dữ liệu nhạy cảm, và hệ thống multi-agent có delegation qua nhiều service.
Checklist identity security trước khi cho AI Agent vào production
• Inventory: bạn có biết agent nào đang chạy, ở đâu và ai sở hữu chúng không?
• Unique identity: từng agent instance có identity riêng hay nhiều agent đang dùng chung một API key?
• Delegation: hệ thống có biết agent đang hành động thay mặt user/workload nào và chuỗi sub-agent ra sao không?
• Least privilege: agent chỉ nhận đúng scope cần cho task hay đang dùng credential rộng hơn?
• Time bound: quyền có tự hết hạn khi nhiệm vụ kết thúc hay vẫn tồn tại như standing access?
• Continuous evaluation: risk thay đổi giữa phiên có thể làm giảm hoặc thu hồi quyền ngay không?
• Runtime control: nếu trusted agent bị prompt injection hoặc compromised, hệ thống có visibility và kill/containment control ở nơi agent thực thi không?
Những giới hạn và câu hỏi mở của Agentic IdP
1. Standardization cho agent identity vẫn đang phát triển
CrowdStrike đưa ra một implementation cụ thể, nhưng ngành vẫn chưa thống nhất hoàn toàn cách biểu diễn agent instance, delegated human và relationship context xuyên qua OAuth ecosystem. Điều này có thể tạo interoperability challenge khi agent đi qua nhiều vendor.
2. Cryptographic identity không chứng minh intent của agent
Việc chứng minh process là agent A không chứng minh agent A đang làm điều đúng. Một identity hoàn toàn hợp lệ vẫn có thể chạy prompt độc hại, thực hiện logic sai hoặc bị tool output thao túng. Identity xác minh chủ thể; nó không tự xác minh mục đích.
3. Downstream system vẫn phải enforce policy đúng
Short-lived token chỉ hữu ích nếu scope được thiết kế đúng và application đích tôn trọng scope đó. Nếu downstream API có permission model quá thô hoặc policy engine cấp quyền rộng, Agentic IdP không thể tự tạo least privilege từ một entitlement model vốn đã kém.
4. Integration coverage sẽ quyết định giá trị thực tế
Một identity control plane chỉ có ích khi theo được agent qua các môi trường thực tế: endpoint, cloud, SaaS, browser, developer tool và agent-to-agent call. Announcement mô tả ambition rộng, nhưng doanh nghiệp cần đánh giá coverage cụ thể cho stack của mình thay vì mặc định mọi integration đều đã ngang nhau.
5. Giá và availability vẫn cần theo dõi
CrowdStrike chưa công bố pricing hay một public GA date riêng cho Agentic IdP trong thông báo ngày 02/09. Đây là thông tin cần cập nhật khi product documentation hoặc licensing guide chi tiết hơn xuất hiện.
Vì sao Agentic IdP là một tín hiệu đáng chú ý của thị trường AI Agent?
Điểm đáng chú ý không chỉ nằm ở một sản phẩm CrowdStrike. Việc một nhà cung cấp security lớn xây riêng Identity Provider cho agent cho thấy AI Agent đang được đối xử như một new identity class thay vì chỉ là application gọi API. Khi agent có autonomy và delegated authority, identity architecture phải theo kịp capability của model.
Điều này bổ sung một mảnh còn thiếu cho xu hướng agent dài hạn mà Bot.io.vn đã theo dõi từ Persistent AI Agent tới Gemini 3.8 Flash. Model càng có khả năng làm việc nhiều bước, hệ thống càng phải trả lời rõ ai giao quyền, quyền tồn tại bao lâu và cách thu hồi quyền khi risk thay đổi.
Câu hỏi thường gặp về Agentic IdP
Agentic IdP là gì?
Agentic IdP là CrowdStrike Agentic Identity Provider, sản phẩm được giới thiệu để đăng ký AI Agent thành trusted identity, cấp access qua token ngắn hạn và gắn hành động của agent với human hoặc workload mà nó đại diện.
CrowdStrike giới thiệu Agentic IdP khi nào?
CrowdStrike công bố Agentic IdP ngày 02/09/2026 tại Fal.Con 2026 ở Las Vegas.
Agentic IdP có giống IdP dành cho nhân viên không?
Mục tiêu đều là thiết lập identity đáng tin cậy, nhưng Agentic IdP được thiết kế cho agent có vòng đời động, có thể hành động thay user và delegate sang sub-agent. CrowdStrike cho rằng username/password, service account và manual onboarding truyền thống chưa mô tả đủ kiểu identity này.
Agentic IdP có dùng OAuth không?
OAuth vẫn là một phần quan trọng của agent access ecosystem, nhưng CrowdStrike cho rằng token OAuth hiện chưa có cách chuẩn thống nhất để biểu diễn đầy đủ agent instance, user principal và relationship giữa hai bên. Công ty cũng nhắc tới SPIFFE và Shared Signals Framework trong kiến trúc Continuous Identity.
Agentic IdP có thay thế API key và service account không?
Không có cơ sở để nói nó loại bỏ mọi API key hoặc service account trong doanh nghiệp. Mục tiêu là tránh để AI Agent phụ thuộc vào standing credentials dài hạn và broker access bằng token ngắn hạn, scoped theo nhiệm vụ khi có thể.
Agentic IdP khác Continuous Identity như thế nào?
Agentic IdP thiết lập agent là ai. Continuous Identity quyết định identity đó có được phép thực hiện một hành động cụ thể ngay lúc đó hay không dựa trên entitlement và risk context.
Agentic IdP có ngăn prompt injection không?
Không trực tiếp. Prompt injection là vấn đề về input, model/tool behavior và runtime control. Agentic IdP có thể giúp giới hạn quyền và cải thiện attribution nếu agent bị thao túng, nhưng cần các lớp phòng thủ khác như runtime monitoring, sandbox, approval gate và tool policy.
Agentic IdP đã GA và có giá bao nhiêu?
CrowdStrike đã giới thiệu sản phẩm ngày 02/09/2026 nhưng announcement hiện không nêu một ngày GA riêng hoặc bảng giá cụ thể. Khi tài liệu licensing và availability chính thức rõ hơn, đây là phần cần được cập nhật.
Kết luận
Agentic IdP cho thấy security stack dành cho AI Agent đang chuyển từ “quản lý API key” sang quản lý agent như một identity thực sự. Mỗi agent cần được phát hiện, đăng ký, xác minh, gắn với human hoặc workload phía sau và chỉ nhận quyền trong phạm vi, thời gian cần thiết.
CrowdStrike chưa chứng minh Agentic IdP sẽ trở thành chuẩn chung của ngành, và nhiều câu hỏi về interoperability, integration coverage, pricing và availability vẫn còn mở. Nhưng hướng đi đã khá rõ: khi AI Agent ngày càng tự chủ, identity, delegation và continuous authorization sẽ trở thành những control nền tảng không kém model quality hay tool access.